W Polsce rosną ataki na systemy chłodnicze w placówkach medycznych, a konsekwencje mogą dotknąć krew, osocze i leki.
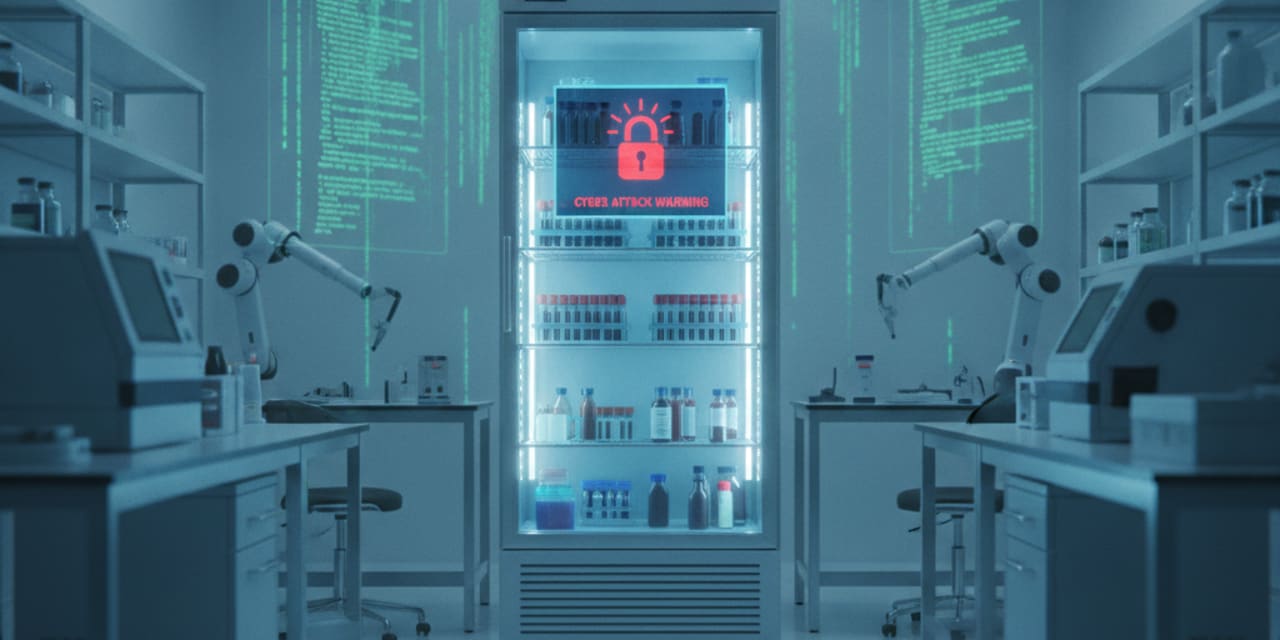
To nie jest techniczna legenda. To realny problem łączący cyberbezpieczeństwo z codziennym funkcjonowaniem szpitali. Kiedy hakerzy przejmują sterowanie urządzeniami monitorującymi temperatury, pojawia się pytanie o granice odpowiedzialności personelu i systemu ochrony zdrowia. Taki scenariusz przypomina awarię klimatyzatora, ale z poważniejszymi skutkami, bo dotyczy wrażliwych preparatów przechowywanych w specjalistycznych warunkach.
W miarę jak placówki polegają na złożonych sieciach technologicznych, ataki stają się bardziej skomplikowane. Zestawienie urządzeń, sensorów, serwerów i aplikacji do monitorowania temperatury tworzy naturalny cel dla przestępców. W praktyce oznacza to, że z precyzyjnie utrzymywanymi parametrami w skarbcu krwi czy w magazynach leków mogą pojawić się odchylenia, które uniemożliwią ich bezpieczne użycie. W rezultacie pacjenci mogą napotkać opóźnienia w transfuzjach lub dostęp do leków, które ratują życie, stając się ofiarami cyfrowej błyskawicy, a nie samego chorób.
Co sugeruje Centrum e-Zdrowia? Zalecenia były jasne: segmentacja sieci, regularne aktualizacje oprogramowania, kopie zapasowe i testy procedur reagowania na incydenty. Centralne Biuro Zwalczania Cyberprzestępczości bada zgłoszenia i wnioskuje o precyzyjne zapisy w raportach. Te instytucje podkreślają, że to nie jest kaprys, tylko kwestia bezpieczeństwa pacjentów i integralności leków oraz krwi w obiegu.